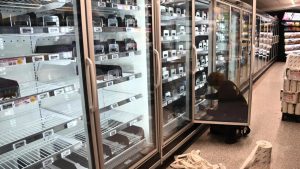
Decenas de supermercados de al menos siete países europeos han sufrido una segunda oleada de ciberataques dirigida contra sus sistemas de refrigeración. Los atacantes habrían tomado control remoto de neveras y congeladores, elevando su temperatura y forzando a las tiendas a desechar productos frescos y congelados por la ruptura de la cadena de frío.
Alcance del incidente
El episodio, detectado durante la madrugada del lunes 2 de noviembre, afectó a establecimientos en Bélgica, Suecia, Luxemburgo, Países Bajos, Irlanda, Estonia y Finlandia. Entre las cadenas señaladas figuran Delhaize, Carrefour, Spar, Colruyt, Intermarché, ICA y Coop, aunque el número exacto de tiendas y el impacto total siguen siendo objeto de verificación.
En varios casos, las temperaturas de las unidades de frío subieron hasta unos 50 °C. Algunas tiendas tuvieron que recurrir a camiones frigoríficos para intentar conservar parte de la mercancía, mientras que otras debieron retirar de la venta alimentos perecederos.
Cómo se produjo
Las primeras informaciones apuntan a que los atacantes no comprometieron directamente los sistemas centrales de las cadenas, sino los controladores y supervisores de refrigeración conectados a internet. Estos equipos, utilizados para supervisar y ajustar remotamente el frío industrial, podrían haber sido accesibles a través de credenciales débiles, configuraciones inseguras o redes de mantenimiento de terceros.
El suceso se produce apenas tres semanas después de un ataque similar en Francia, que afectó a cientos de supermercados y provocó la destrucción de grandes cantidades de alimentos, daños en equipos y pérdidas valoradas en decenas de millones de euros.
Impacto y respuesta
Delhaize ha informado de que el problema fue resuelto y de que sus frigoríficos y congeladores volvieron a funcionar con normalidad, aunque algunas tiendas mantuvieron temporalmente una oferta reducida de productos frescos y congelados. Las autoridades y las empresas afectadas continúan investigando el alcance del incidente y las vías de acceso utilizadas por los responsables.
Hasta el momento no se ha atribuido públicamente la autoría de los ataques. Los expertos advierten de que el caso demuestra que la ciberseguridad no afecta solo a datos y servicios digitales, sino también a infraestructuras físicas críticas para el suministro alimentario.
Recomendaciones para el sector
- Auditar el acceso remoto a sistemas de refrigeración y desactivar accesos innecesarios.
- Exigir autenticación multifactor y credenciales únicas para proveedores y técnicos de mantenimiento.
- Segmentar las redes industriales respecto a las redes corporativas y de tienda.
- Mantener registros de temperatura, alertas automáticas y protocolos de respuesta ante anomalías.
- Revisar la seguridad de los equipos heredados y de los proveedores externos con acceso a los sistemas.